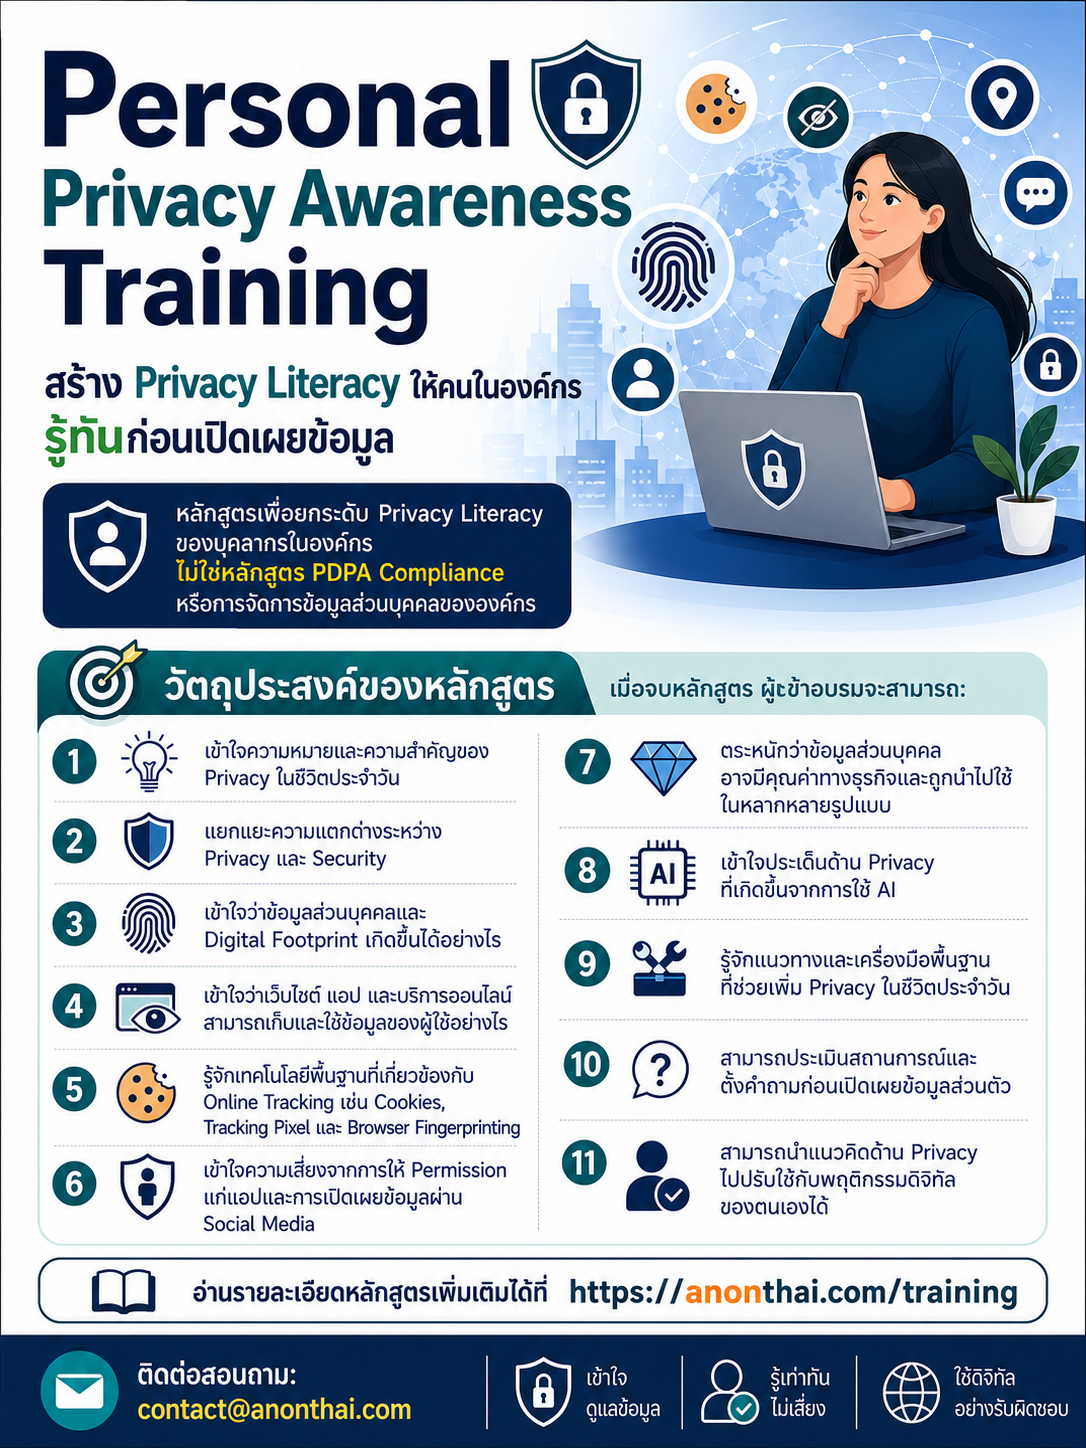
Personal Privacy Awareness Training
สร้าง Privacy Literacy ให้คนในองค์กร รู้ทันก่อนเปิดเผยข้อมูล
หลักสูตรเพื่อยกระดับ Privacy Literacy ของบุคลากรในองค์กร ไม่ใช่หลักสูตร PDPA Compliance หรือการจัดการข้อมูลส่วนบุคคลขององค์กร
เนื้อหามุ่งเน้นให้ผู้เข้าอบรมเข้าใจและสามารถปกป้องข้อมูลของตนเอง เมื่อใช้งาน Smartphone, Website, Application, Social Media, Online Services และ AI ในชีวิตประจำวัน หลักสูตร Privacy Awareness Training ออกแบบสำหรับบุคคลทั่วไป พนักงานองค์กร และผู้ใช้งานเทคโนโลยีในชีวิตประจำวัน เพื่อสร้างความเข้าใจเกี่ยวกับข้อมูลส่วนบุคคล การติดตามออนไลน์ และความเสี่ยงด้าน Privacy ที่เกิดขึ้นจากการใช้งานเว็บไซต์ แอปพลิเคชัน Social Media และบริการดิจิทัลต่าง ๆ
หลักสูตรเน้น ความเข้าใจที่นำไปใช้ได้จริง มากกว่าความรู้ด้านเทคนิคหรือข้อกฎหมาย โดยผู้เข้าอบรมจะได้เรียนรู้วิธีสังเกต ตั้งคำถาม และตัดสินใจก่อนเปิดเผยข้อมูลส่วนตัวในสถานการณ์ต่าง ๆ
วัตถุประสงค์ของหลักสูตร
เมื่อจบหลักสูตร ผู้เข้าอบรมจะสามารถ:
- เข้าใจความหมายและความสำคัญของ Privacy ในชีวิตประจำวัน
- แยกแยะความแตกต่างระหว่าง Privacy และ Security
- เข้าใจว่าข้อมูลส่วนบุคคลและ Digital Footprint เกิดขึ้นได้อย่างไร
- เข้าใจว่าเว็บไซต์ แอป และบริการออนไลน์สามารถเก็บและใช้ข้อมูลของผู้ใช้อย่างไร
- รู้จักเทคโนโลยีพื้นฐานที่เกี่ยวข้องกับ Online Tracking เช่น Cookies, Tracking Pixel และ Browser Fingerprinting
- เข้าใจความเสี่ยงจากการให้ Permission แก่แอปและการเปิดเผยข้อมูลผ่าน Social Media
- ตระหนักว่าข้อมูลส่วนบุคคลอาจมีคุณค่าทางธุรกิจและถูกนำไปใช้ในหลากหลายรูปแบบ
- เข้าใจประเด็นด้าน Privacy ที่เกิดขึ้นจากการใช้ AI
- รู้จักแนวทางและเครื่องมือพื้นฐานที่ช่วยเพิ่ม Privacy ในชีวิตประจำวัน
- สามารถประเมินสถานการณ์และตั้งคำถามก่อนเปิดเผยข้อมูลส่วนตัว
- สามารถนำแนวคิดด้าน Privacy ไปปรับใช้กับพฤติกรรมดิจิทัลของตนเองได้
ขอบเขตของหลักสูตร
หลักสูตรนี้มุ่งเน้น Personal Privacy หรือความเป็นส่วนตัวของบุคคล ในฐานะผู้ใช้งานเทคโนโลยีและผู้บริโภคดิจิทัล
เนื้อหาครอบคลุมการดูแลข้อมูลและความเป็นส่วนตัวของตนเอง เช่น
- การใช้ Smartphone และ Application
- การใช้งาน Website และ Online Services
- Cookies และ Online Tracking
- Browser Fingerprinting
- Social Media และ Digital Footprint
- การจัดการ App Permissions
- การเปิดเผยข้อมูลส่วนตัว
- Privacy ในการใช้ AI
- เครื่องมือและวิธีลดการติดตามออนไลน์
สิ่งที่หลักสูตรนี้ไม่ครอบคลุม
หลักสูตรนี้ ไม่ใช่หลักสูตรสำหรับการปฏิบัติตาม PDPA ขององค์กร และไม่ได้มุ่งเน้นเรื่อง:
- PDPA Compliance
- หน้าที่ขององค์กรในฐานะ Data Controller หรือ Data Processor
- การจัดทำนโยบายคุ้มครองข้อมูลส่วนบุคคลขององค์กร
- Data Protection Impact Assessment (DPIA)
- การจัดการคำร้องขอใช้สิทธิของเจ้าของข้อมูลในระดับองค์กร
- การบริหารจัดการระบบคุ้มครองข้อมูลส่วนบุคคลขององค์กร
- การปฏิบัติตามข้อกำหนดทางกฎหมายสำหรับองค์กร
รูปแบบการฝึกอบรม
หลักสูตรเน้นการเรียนรู้แบบเข้าใจง่ายและเชื่อมโยงกับสถานการณ์ที่ผู้เข้าอบรมพบเจอจริงในชีวิตประจำวัน โดยใช้:
- การบรรยายพร้อมตัวอย่างจากสถานการณ์จริง
- ตัวอย่างจากเว็บไซต์ แอป และบริการดิจิทัล
- การอธิบายแนวคิดด้วยกรณีศึกษาและสถานการณ์จำลอง
- คำถามชวนคิดเพื่อให้ผู้เข้าอบรมประเมินพฤติกรรมของตนเอง
- แนวทางและ Checklist ที่สามารถนำไปใช้ได้ทันทีหลังการอบรม
ไม่จำเป็นต้องมีพื้นฐานด้านเทคนิคหรือ IT
เนื้อหาหลักสูตร
ส่วนที่ 1 — ทำความเข้าใจ Privacy
บทที่ 1 — ความเป็นส่วนตัวในโลกดิจิทัลคืออะไร?
- Privacy คืออะไร และทำไมทุกคนควรสนใจ
- Privacy กับ Security แตกต่างกันอย่างไร
- ข้อมูลส่วนบุคคลคืออะไร
- ทำไมข้อมูลที่ดูเหมือนไม่สำคัญจึงอาจมีความหมาย
- Privacy ในชีวิตประจำวันและโลกดิจิทัล
- แนวคิดเรื่องการควบคุมข้อมูลของตนเอง
บทที่ 2 — ร่องรอยดิจิทัลของคุณ
- Digital Footprint คืออะไร
- Active และ Passive Digital Footprint
- ข้อมูลที่เราเปิดเผยโดยตั้งใจและข้อมูลที่เกิดขึ้นโดยอัตโนมัติ
- Metadata และข้อมูลที่เกิดจากกิจกรรมดิจิทัล
- ตัวอย่างร่องรอยที่เกิดขึ้นจากการใช้เว็บไซต์ แอป และ Social Media
- เมื่อข้อมูลหลายชิ้นถูกนำมาประกอบกัน
บทที่ 3 — ใครกำลังเก็บและใช้ข้อมูลของคุณ?
- First Party และ Third Party คืออะไร
- ข้อมูลเดินทางผ่านระบบต่าง ๆ อย่างไร
- บทบาทของ Analytics, Advertising และบริการภายนอก
- ทำไมเว็บไซต์หนึ่งแห่งอาจเกี่ยวข้องกับหลายบริการ
- Data Broker และการนำข้อมูลมาเชื่อมโยง
- คำถามสำคัญที่ควรถามก่อนให้ข้อมูล
ส่วนที่ 2 — การติดตามในโลกออนไลน์
บทที่ 4 — เว็บไซต์ติดตามคุณได้อย่างไร?
- Cookies คืออะไร
- First-Party และ Third-Party Cookies
- Online Tracking คืออะไร
- Tracking Pixel ทำงานอย่างไร
- Analytics และ Advertising Tracking
- URL Tracking Parameters
- ทำไมหน้าเว็บหนึ่งหน้าอาจมีการเชื่อมต่อกับหลายบริการ
- สิ่งที่ผู้ใช้งานควรรู้ก่อนยอมรับ Cookie และ Tracking
บทที่ 5 — Browser Fingerprinting: เมื่อ Browser ของคุณมีลักษณะเฉพาะ
- Browser Fingerprinting คืออะไร
- Browser เปิดเผยข้อมูลทางเทคนิคอะไรได้บ้าง
- ข้อมูลหลายอย่างสามารถนำมาประกอบกันได้อย่างไร
- Fingerprinting แตกต่างจาก Cookies อย่างไร
- การใช้ Incognito / Private Browsing ช่วยอะไร และไม่ช่วยอะไร
- แนวทางพื้นฐานในการลดการติดตามจาก Browser
ส่วนที่ 3 — Privacy ในชีวิตดิจิทัลประจำวัน
บทที่ 6 — สมาร์ตโฟน แอป และ Permission
- ทำไมสมาร์ตโฟนจึงมีข้อมูลเกี่ยวกับเราจำนวนมาก
- App Permission คืออะไร
- Location, Camera, Microphone และ Contacts
- Permission ใดควรให้ และเมื่อใดควรปฏิเสธ
- การตรวจสอบ Permission ของแอปที่ติดตั้งอยู่
- ทำไม Permission ที่เคยอนุญาตควรได้รับการทบทวนเป็นระยะ
บทที่ 7 — Social Media และการเปิดเผยข้อมูลมากเกินไป
- เราเปิดเผยข้อมูลอะไรเมื่อใช้ Social Media
- Oversharing คืออะไร
- รูปภาพและข้อมูลที่อาจเปิดเผยมากกว่าที่คิด
- Location และพฤติกรรมที่สามารถบอก Routine ของเรา
- ข้อมูลที่สามารถนำไปเชื่อมโยงกับข้อมูลอื่น
- Privacy ของบุคคลอื่นที่อยู่ในรูปภาพหรือโพสต์
- Checklist ก่อนโพสต์หรือแชร์ข้อมูล
บทที่ 8 — แอปฟรี แลกกับอะไร?
- บริการฟรีมีรายได้จากอะไร
- Advertising และ Personalization
- ข้อมูลมีบทบาทต่อธุรกิจดิจิทัลอย่างไร
- ทำไมบริการจึงสนใจพฤติกรรมของผู้ใช้
- Convenience กับ Privacy: เรากำลังแลกอะไร?
- วิธีคิดก่อนใช้บริการที่ขอข้อมูลจำนวนมาก
บทที่ 9 — ตัวตนของคุณในโลกดิจิทัล
- Digital Identity คืออะไร
- Username, Email, Phone Number และ Profile เชื่อมโยงตัวตนได้อย่างไร
- Privacy, Pseudonymity และ Anonymity แตกต่างกันอย่างไร
- ความเสี่ยงจากการใช้ Identity เดียวในทุกบริการ
- แนวคิดเรื่องการแยกตัวตนและกิจกรรมออนไลน์
- วิธีลดการเชื่อมโยงข้อมูลโดยไม่จำเป็น
ส่วนที่ 4 — ความท้าทายใหม่
บทที่ 10 — Privacy ในยุค AI
- AI เปลี่ยนวิธีการใช้ข้อมูลอย่างไร
- ข้อมูลอะไรที่ไม่ควรส่งเข้า AI โดยไม่ตรวจสอบ
- Personal Data, Confidential Data และ Sensitive Information
- ความเสี่ยงจากการ Upload เอกสารและข้อมูลส่วนตัว
- Data Minimization ก่อนใช้ AI
- วิธีตรวจสอบข้อมูลก่อน Copy / Paste / Upload
- ใช้ AI อย่างไรให้สะดวกและยังคำนึงถึง Privacy
บทที่ 11 — เครื่องมือที่ช่วยเพิ่ม Privacy
- Privacy Settings ที่ควรตรวจสอบ
- Privacy-Focused Browser
- Tracker Blocking
- Cookie และ Site Data Controls
- VPN: ช่วยอะไร และไม่ได้ช่วยอะไร
- Email Alias และการลดการเปิดเผย Email หลัก
- การจัดการบัญชีและ Permission
- ทำไมไม่มีเครื่องมือใดสามารถปกป้อง Privacy ได้ทั้งหมด
ส่วนที่ 5 — นำไปใช้จริง
บทที่ 12 — สร้างกลยุทธ์ Privacy ของคุณเอง
เรียนรู้แนวทางง่าย ๆ ที่สามารถนำไปปรับใช้ได้จริง:
REDUCE → SEPARATE → CONTROL → REVIEW
- REDUCE — ลดข้อมูลที่ไม่จำเป็นต้องเปิดเผย
- SEPARATE — แยกบัญชี ตัวตน หรือกิจกรรมที่ไม่จำเป็นต้องเชื่อมโยงกัน
- CONTROL — ควบคุม Settings, Permission และข้อมูลที่เราเลือกเปิดเผย
- REVIEW — ตรวจสอบและทบทวน Privacy เป็นระยะ
บทที่ 13 — การตัดสินใจเรื่อง Privacy ในชีวิตจริง
ฝึกนำความรู้ทั้งหมดมาประยุกต์ใช้กับสถานการณ์จริง เช่น
- เว็บไซต์ขอ Cookie
- แอปขอ Location
- Social Media ขอเข้าถึง Contacts
- เว็บไซต์ขอข้อมูลส่วนตัวเพิ่มเติม
- มีคนส่ง Link ให้กรอกข้อมูล
- ต้อง Upload เอกสารเข้า AI
- ต้องสมัครบริการใหม่ที่ขอข้อมูลจำนวนมาก
ใช้หลักง่าย ๆ:
STOP → THINK → CHECK → DECIDE
- STOP — หยุดก่อนกด Allow, Accept หรือ Upload
- THINK — คิดว่ากำลังให้ข้อมูลอะไร
- CHECK — ตรวจสอบว่าใครขอข้อมูลและนำไปใช้ทำอะไร
- DECIDE — ตัดสินใจว่าจะยอมรับ ปฏิเสธ หรือให้ข้อมูลเท่าที่จำเป็น
ระยะเวลาการฝึกอบรม
2.5 ชั่วโมง (150 นาที)
หลักสูตรออกแบบให้ครอบคลุมทั้ง 13 บทภายในเวลาประมาณ 2.5 ชั่วโมง โดยเน้นแนวคิดสำคัญและตัวอย่างที่สามารถนำไปใช้ได้จริง
เนื้อหาแต่ละบทสามารถปรับเวลาได้ตามพื้นฐานของผู้เข้าอบรมและรูปแบบการจัดกิจกรรม
กลุ่มเป้าหมาย
หลักสูตรเหมาะสำหรับ:
- บุคคลทั่วไปและผู้ใช้งาน Internet
- พนักงานองค์กรทุกระดับ
- ผู้ใช้งาน Smartphone และ Social Media
- ผู้ที่ต้องการเข้าใจ Privacy ในชีวิตประจำวัน
- ผู้ที่ต้องใช้บริการ Online และ Cloud
- ผู้ที่เริ่มใช้งาน AI ในการทำงานหรือชีวิตประจำวัน
- องค์กรที่ต้องการสร้าง Privacy Awareness ให้กับบุคลากร
หลักสูตรนี้เน้น Privacy Awareness สำหรับผู้ใช้งานทั่วไป ไม่จำเป็นต้องมีพื้นฐานด้าน IT, Cybersecurity หรือกฎหมาย
สิ่งที่ผู้เข้าอบรมจะได้รับ
หลังจบการอบรม ผู้เข้าอบรมจะไม่ได้เพียง "รู้ว่า Privacy สำคัญ" แต่จะสามารถนำแนวคิดไปใช้ในสถานการณ์จริง เช่น
- รู้ว่าควรคิดอย่างไรก่อนให้ข้อมูลส่วนตัว
- รู้จักสังเกตการติดตามบนเว็บไซต์
- รู้จักตรวจสอบ App Permission
- ลดการเปิดเผยข้อมูลบน Social Media
- ใช้ AI โดยระมัดระวังข้อมูลส่วนตัวและข้อมูลลับ
- เข้าใจข้อจำกัดของ Incognito, VPN และเครื่องมือ Privacy ต่าง ๆ
- สามารถประเมินว่าเมื่อใดควรให้ข้อมูล และเมื่อใดควรหยุดคิดก่อน
หลักสูตรนี้ไม่ใช่หลักสูตรที่เกี่ยวข้องกับการจัดอบรม PDPA ในองค์กร
| ❌ PDPA / Data Protection Training | ✅ Personal Privacy Awareness |
|---|---|
| องค์กร | บุคคล |
| ❌ Compliance | ✅ Awareness |
| ❌ Data Controller / Data Processor | ✅ Digital Consumer |
| ❌ การจัดการข้อมูลของผู้อื่น | ✅ การปกป้องข้อมูลของตัวเอง |
| ❌ กฎหมาย / Policy / Process | ✅ พฤติกรรม / การใช้งานจริง |
| ❌ เหมาะกับองค์กรและผู้รับผิดชอบ PDPA | ✅ เหมาะกับพนักงานและบุคคลทั่วไป |
Key Takeaway
Privacy ไม่ได้หมายความว่าเราต้องหยุดใช้เทคโนโลยี แต่หมายถึงการรู้ว่าเรากำลังให้ข้อมูลอะไร ใครได้รับข้อมูล และเรามีทางเลือกอะไรบ้าง
เป้าหมายของหลักสูตรคือช่วยให้ผู้เข้าอบรม ใช้เทคโนโลยีได้อย่างรู้เท่าทัน และตัดสินใจเกี่ยวกับข้อมูลส่วนตัวของตนเองได้ดีขึ้น
ติดต่อสอบถาม: contact@anonthai.com