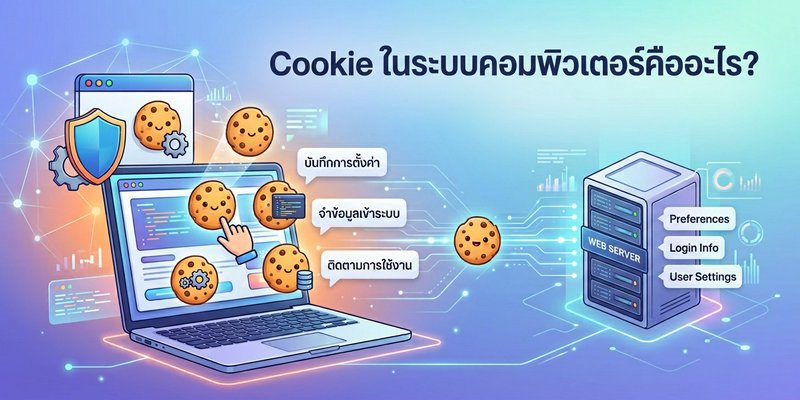
มาทำความรู้จัก "ขนมชิ้นเล็ก" ที่ทำงานอยู่เบื้องหลังทุกเว็บไซต์
เชื่อว่าหลายคนคงเคยเห็นป๊อปอัปขึ้นมาตอนเข้าเว็บไซต์ว่า "เว็บไซต์นี้ใช้ Cookie" หรือบางครั้งก็มีข้อความแจ้งว่า "ยอมรับ Cookie" แต่สงสัยไหมครับว่าเจ้าคำนี้มันคืออะไร? วันนี้เราจะมาไขข้อข้องใจกันแบบละเอียด แต่ใช้ภาษาง่าย ๆ เข้าใจได้ทุกคนครับ
Cookie คืออะไร? เปรียบเทียบให้เห็นภาพ
ให้จินตนาการว่าคุณไปร้านกาแฟประจำ แล้วพนักงานจำได้ว่าคุณชอบเครื่องดื่มอะไร ชอบนั่งมุมไหน หรืออาจจะจำได้ว่าครั้งที่แล้วคุณสั่งเค้กช็อกโกแลตเพิ่ม คราวนี้พอคุณเดินเข้าร้าน พนักงานก็ทักทายและเสนอเมนูที่คุณชอบทันที โดยที่คุณไม่ต้องบอก
Cookie ในโลกคอมพิวเตอร์ก็ทำงานแบบนั้น
มันคือไฟล์ข้อความขนาดเล็กมาก ๆ ที่เว็บไซต์เก็บไว้ในคอมพิวเตอร์หรือมือถือของคุณ เวลาคุณเข้าเว็บไซต์นั้นอีกครั้ง ตัว Cookie จะทำหน้าที่เหมือน "บันทึกความจำ" บอกให้เว็บไซต์รู้ว่าคุณคือใคร ชอบอะไร หรือเคยทำอะไรไว้บ้าง
ทำไมต้องมี Cookie?
ลองนึกภาพว่าทุกครั้งที่เข้าเว็บไซต์ คุณต้องกรอกชื่อ-นามสกุล ที่อยู่ เบอร์โทร รวมถึงรหัสผ่านใหม่หมด ทุกครั้งที่เปลี่ยนหน้า ทุกครั้งที่กลับมาใหม่ คงน่ารำคาญใช่ไหมครับ?
Cookie จึงถูกสร้างขึ้นมาเพื่อแก้ปัญหาเหล่านี้ โดยมีประโยชน์หลัก ๆ คือ:
1. จดจำสถานะการเข้าใช้งาน
- คุณล็อกอินเข้า Facebook หรือ Gmail ทีเดียว แล้วปิดเบราว์เซอร์ไป พอกลับมาเปิดใหม่ก็ยังเข้าใช้งานได้อยู่ โดยไม่ต้องกรอกรหัสผ่านใหม่ เพราะ Cookie จดจำไว้ให้
2. จดจำข้อมูลที่คุณกรอก
- ตอนเติมสินค้าลงตะกร้าใน Shopee หรือ Lazada แล้วคุณเผลอปิดหน้าเว็บไป พอเปิดใหม่ สินค้าก็ยังอยู่ในตะกร้าเหมือนเดิม เพราะ Cookie จำไว้ให้
3. ปรับแต่งประสบการณ์ให้เหมาะกับคุณ
- เว็บไซต์ข่าวจะแสดงข่าวที่คุณมักอ่าน
- Netflix แนะนำหนังที่ตรงกับแนวที่คุณดูบ่อย
- Google แสดงโฆษณาสินค้าที่คุณเพิ่งค้นหา
4. แบ่งเบาภาระฐานข้อมูล
ตรงนี้เป็นคำถามที่หลายคนสงสัยครับ — "เว็บไซต์มีฐานข้อมูลอยู่แล้ว ทำไมไม่เอาข้อมูลพวกนี้ไปเก็บไว้ในฐานข้อมูลเลยล่ะ?"
คำตอบคือ ทำได้ครับ แต่ไม่เหมาะกับทุกสถานการณ์ ลองนึกภาพว่าคุณเป็นเจ้าของร้านกาแฟที่มีลูกค้าประจำ 1,000 คน แล้วทุกครั้งที่ลูกค้าเดินเข้าร้าน คุณต้องวิ่งไปเปิดแฟ้มประวัติของคนนั้นในตู้เอกสารขนาดใหญ่ กว่าจะหาเจอ ลูกค้าก็รอนานแล้ว
ฐานข้อมูลก็เหมือนตู้เอกสารใหญ่ — เก็บข้อมูลได้เยอะ ปลอดภัย แต่การเรียกดูแต่ละครั้งเสียเวลาและทรัพยากร โดยเฉพาะถ้ามีผู้ใช้งานพร้อมกันเป็นพัน ๆ คน
Cookie กลับเปรียบเสมือนบัตรสมาชิกที่ลูกค้าถือติดตัว — ไม่ต้องให้ร้านค้นหาให้ยุ่งยาก แค่สแกนบัตรก็รู้แล้วว่าคนนี้ชอบอะไร สั่งอะไรไปแล้วบ้าง ซึ่งเร็วกว่าและลดภาระของระบบไปได้มาก
ตัวอย่างในชีวิตจริง: - ถ้าทุกครั้งที่โหลดหน้าเว็บ ระบบต้องไปถามฐานข้อมูลว่า "ตะกร้าสินค้าของคุณมีอะไรบ้าง" แทนที่จะอ่านจาก Cookie ในเครื่องคุณ ก็จะทำให้เว็บช้าลง และฐานข้อมูลทำงานหนักจนอาจล่มได้เมื่อมีคนเข้าใช้พร้อมกันเยอะ ๆ
แล้วอะไรเก็บในฐานข้อมูล อะไรเก็บใน Cookie? - ฐานข้อมูล เก็บข้อมูลสำคัญถาวร เช่น ชื่อผู้ใช้ รหัสผ่านที่เข้ารหัส ประวัติการสั่งซื้อ เงินในกระเป๋า - Cookie เก็บข้อมูลชั่วคราวหรือไม่สำคัญมาก เช่น รหัสเซสชัน (เอาไว้เช็คว่าคุณคือคนไหน), การตั้งค่าภาษา, สินค้าในตะกร้าที่ยังไม่ได้สั่ง, หรือโฆษณาที่คุณเพิ่งเห็น
พูดง่าย ๆ คือ ฐานข้อมูลคือแฟ้มประวัติของร้าน ส่วน Cookie คือบัตรสมาชิกที่คุณพกติดตัว — ทั้งสองอย่างทำงานคู่กัน ไม่ได้ใช้แทนกันได้หมดทุกกรณีครับ
Cookie มีกี่ประเภท?
แบบที่ 1: Session Cookie (Cookie ชั่วคราว)
- อยู่แค่ช่วงที่คุณเปิดเบราว์เซอร์เท่านั้น
- พอปิดเบราว์เซอร์ มันก็หายไปเลย
- ใช้สำหรับจำข้อมูลระหว่างท่องเว็บในรอบนั้น ๆ เช่น ตะกร้าสินค้าขณะช้อปปิ้ง
แบบที่ 2: Persistent Cookie (Cookie ถาวร)
- มีวันหมดอายุ เช่น 1 วัน 1 เดือน หรือ 1 ปี
- ถึงปิดเบราว์เซอร์ก็ยังอยู่
- ใช้จดจำการล็อกอิน หรือการตั้งค่าต่าง ๆ เพื่อให้สะดวกครั้งต่อไป
แบบที่ 3: First-party Cookie (Cookie ของเว็บนั้น ๆ)
- ถูกสร้างโดยเว็บไซต์ที่คุณกำลังเข้าใช้งานโดยตรง
- เช่น Cookie ของ Facebook ตอนคุณใช้ Facebook
- โดยทั่วไปปลอดภัยและมีประโยชน์
แบบที่ 4: Third-party Cookie (Cookie ของบุคคลที่สาม)
- ถูกสร้างโดยเว็บไซต์อื่นที่ไม่ใช่เว็บที่คุณกำลังดู
- ส่วนใหญ่ใช้เพื่อติดตามพฤติกรรมคุณข้ามเว็บไซต์ เพื่อนำไปแสดงโฆษณาแบบตรงกลุ่มเป้าหมาย
- เช่น คุณค้นหารองเท้าใน Google แล้วไปเจอโฆษณารองเท้าในเว็บอื่น ๆ นั่นคือผลงานของเจ้านี่แหละ
Cookie กับ Privacy ความเป็นส่วนตัว
หลายคนกังวลว่า Cookie คือตัวดักฟังหรือแฮ็กข้อมูลรหัสผ่านใช่ไหม? คำตอบคือไม่ใช่ครับ เพราะ Cookie เก็บแค่ข้อมูลที่ไม่ระบุตัวตนโดยตรง เช่น รหัสเซสชัน หรือรหัสผู้ใช้ที่ไม่สามารถถอดรหัสเป็นชื่อ-นามสกุลของคุณได้โดยตรง (ถ้าเว็บไซต์ทำถูกต้องตามมาตรฐาน)
แต่ที่ต้องระวังคือ ถ้ามีคนขโมย Cookie ของคุณไป (ผ่านมัลแวร์หรือช่องโหว่) เขาอาจปลอมตัวเป็นคุณเข้าใช้งานเว็บไซต์นั้นได้ ซึ่งเรียกว่าการ "ขโมยเซสชัน" นั่นเองครับ
ทำไมเว็บไซต์ต้องขออนุญาตใช้ Cookie?
เพราะกฎหมายคุ้มครองข้อมูลส่วนบุคคล (เช่น PDPA ของไทย หรือ GDPR ของยุโรป) กำหนดให้เว็บไซต์ต้องแจ้งและขอความยินยอมจากผู้ใช้ก่อนเก็บ Cookie ประเภทที่ติดตามพฤติกรรมหรือไม่จำเป็นต่อการใช้งานพื้นฐาน
นั่นคือเหตุผลที่คุณเห็นป๊อปอัป "ยอมรับ Cookie" ทุกวันนี้ครับ
วิธีจัดการ Cookie ด้วยตัวเอง
ถ้าอยากควบคุมความเป็นส่วนตัวมากขึ้น คุณสามารถ:
- ลบ Cookie ทิ้งทั้งหมดผ่านการตั้งค่าเบราว์เซอร์
- ปิดการใช้งาน Third-party Cookie (ใน Chrome, Edge, Safari มีให้ตั้งค่า)
- ใช้โหมดไม่ระบุตัวตน (Incognito/Private Mode) ซึ่งจะไม่เก็บ Cookie หลังจากปิดหน้าต่าง
- ติดตั้งส่วนขยาย ที่ช่วยบล็อกตัวติดตาม
สรุปสั้น ๆ
Cookie ก็คือ "บันทึกช่วยจำ" ชิ้นเล็ก ๆ ที่เว็บไซต์ฝากไว้ในเครื่องคุณ มันทำให้การใช้งานเว็บสะดวกขึ้น จดจำคุณได้ และปรับประสบการณ์ให้เหมาะกับแต่ละคน แต่ในขณะเดียวกันก็ต้องใช้อย่างระมัดระวังเรื่องความเป็นส่วนตัวด้วย
เหมือนกับพนักงานร้านกาแฟที่จำคุณได้ว่าเป็นใคร ชอบอะไร — สะดวกดี แต่ถ้าเขาจำทุกการเคลื่อนไหวของคุณและไปบอกต่อให้ร้านอื่นรู้ คุณก็อาจจะไม่สบายใจใช่ไหมครับ?
เพราะฉะนั้น ครั้งต่อไปที่เห็นป๊อปอัป Cookie ก็อย่าเพิ่งกด "ยอมรับ" โดยไม่คิดเสมอไป ลองสังเกตดูว่าเว็บไซต์นั้นให้คุณเลือกตั้งค่าได้หรือไม่ แล้วปรับให้เหมาะกับความต้องการของคุณเองครับ
หวังว่าบทความนี้จะช่วยให้ทุกคนเข้าใจ Cookie กันมากขึ้นนะครับ ถ้าชอบก็อย่าลืมแชร์ให้เพื่อนที่ยังสงสัยได้อ่านกันด้วยครับ 🍪😊